ACTUALIDAD
20 de noviembre de 2026
Cómo saber si tus datos se filtraron y qué hacer paso a paso para proteger tus cuentas: NOS HACKEARON
Un buscador gratuito indica si un correo apareció en hackeos conocidos; después conviene renovar contraseñas, activar un segundo control de acceso y desconfiar de mensajes que mencionen el incidente
Cuando una empresa informa que sus sistemas fueron vulnerados, el aviso rara vez llega con instrucciones claras para el usuario. Existe un orden sencillo de acciones: comprobar si el correo aparece en una filtración conocida, cambiar las claves afectadas, activar una segunda verificación al iniciar sesión y desconfiar de los mensajes que sigan al incidente.
El caso más reciente es el de Rakuten Securities, la firma de inversión japonesa. En un comunicado del 17 de noviembre, la compañía informó que un tercero accedió sin autorización a un entorno de pruebas el 11 de noviembre. Detectó el problema el 16 de noviembre y bloqueó el acceso.
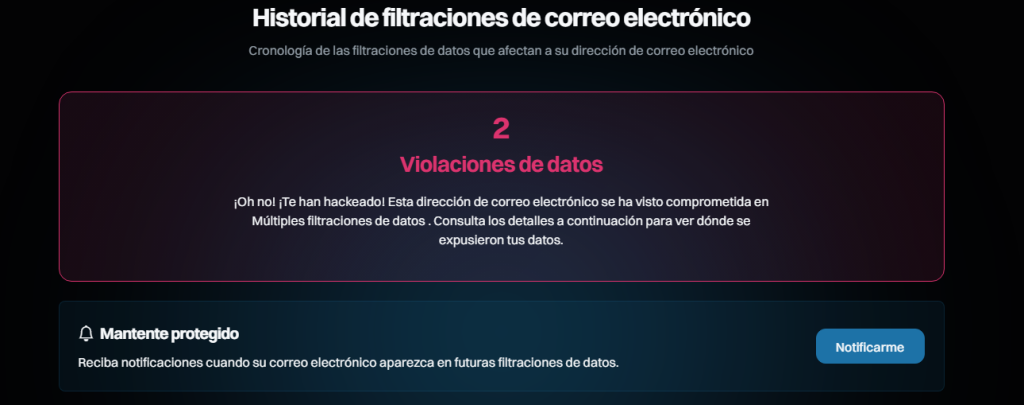
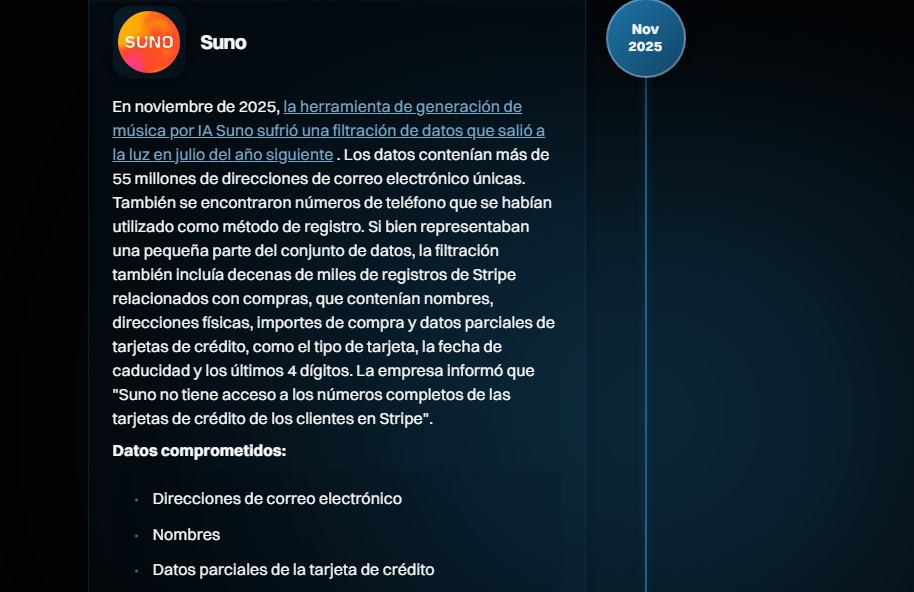
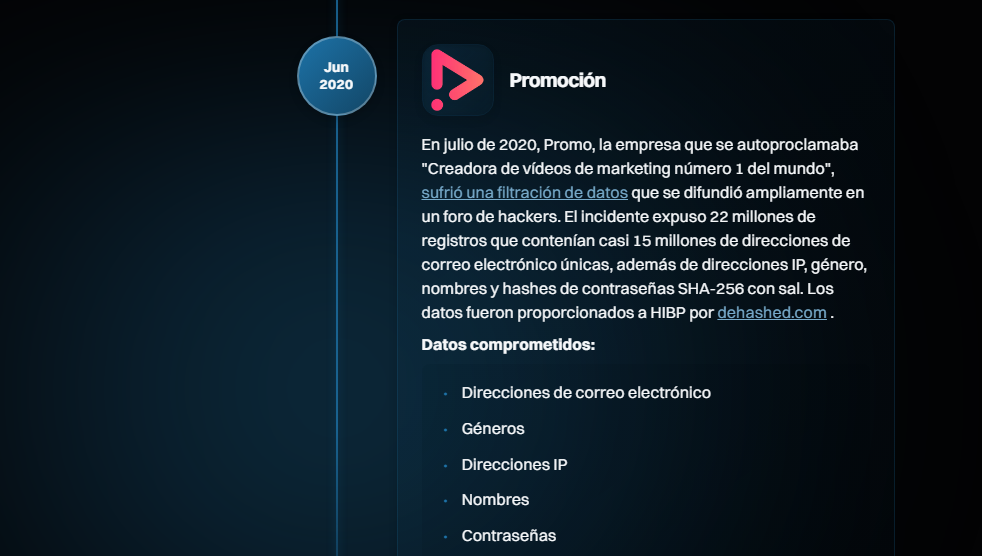
Hicimos la comprobación en la página con nuestro mail y resultó positivo el hackeo adjuntamos captura de pantalla.
Fuente Netfan
Según la empresa, los datos de hasta unos 4,47 millones de cuentas pudieron salir de sus sistemas: nombre, fecha de nacimiento, dirección, teléfono, correo, empleador, cuenta bancaria de retiro y patrimonio declarado. En otros 11,25 millones de cuentas, como máximo, se expuso solo el código de cliente y el identificador de acceso.
Rakuten Securities afirmó que no se filtraron contraseñas ni claves de operación, y que hasta ese momento no había detectado accesos ni operaciones fraudulentas vinculados al caso. Aun así, pidió a los clientes que activen una verificación con passkey y que estén atentos a correos, mensajes y llamadas falsos.
Have I Been Pwned ("¿me han vulnerado?", en español) es un sitio gratuito que reúne datos de filtraciones públicas. En su página principal basta escribir una dirección de correo y pulsar el botón de búsqueda. El sitio indica si esa dirección figura en alguna de las brechas cargadas y cuáles son. Al consultarlo, el sitio contabilizaba 1.052 sitios web afectados y más de 17.800 millones de direcciones.
Si el resultado es negativo, no significa que los datos estén a salvo: solo indica que no figuran en las filtraciones que el servicio tiene cargadas. Algunas brechas se clasifican como sensibles y no aparecen en la búsqueda pública. Para verlas, hay que iniciar sesión en el panel del sitio y confirmar que se controla el correo, mediante un mensaje de verificación.
El mismo sitio ofrece un aviso automático: quien se suscribe recibe una notificación si su correo aparece en futuras filtraciones. También permite revisar una contraseña concreta en la sección Pwned Passwords. Esa herramienta envía al servicio solo los primeros cinco caracteres de una huella cifrada de la clave, según explica el propio sitio, y la comparación final ocurre en el dispositivo del usuario.
Si una clave aparece expuesta, o se repite en varios servicios, conviene cambiarla de inmediato. Have I Been Pwned advierte que reutilizar contraseñas es muy común y que los atacantes prueban en otros sitios las combinaciones filtradas. La recomendación es usar una clave distinta para cada cuenta y, de ser posible, un administrador de contraseñas que las genere y guarde.
Los usuarios de Google pueden usar el Control de contraseñas (Password Checkup). Se abre desde Chrome, en el menú de contraseñas y autocompletar, opción "Control", o en passwords.google.com. La herramienta clasifica las claves guardadas en expuestas, débiles o repetidas. Google también ofrece avisos automáticos de claves inseguras, que se activan o desactivan en la configuración del administrador de contraseñas.
La segunda defensa es la verificación en dos pasos, que exige un código o una confirmación además de la contraseña. En una cuenta de Google se activa desde la sección Seguridad de la cuenta, en "Cómo accedes a Google".
Google recomienda las notificaciones en el teléfono y señala que los códigos por mensaje de texto o llamada son más vulnerables a ataques basados en el número telefónico. Las llaves físicas de seguridad ofrecen mayor protección contra el phishing, el engaño que busca que la víctima entregue sus claves.
En el iPhone y el iPad, Apple indica que la mayoría de las cuentas ya usan autenticación de dos factores. Quien no la tenga puede activarla en Ajustes, en el nombre del usuario y luego en Inicio de sesión y seguridad, o en account.apple.com. Una vez activada en una cuenta creada con ese sistema, la protección no puede quitarse.
Después de una filtración suelen circular correos, mensajes y llamadas que imitan a la empresa afectada. Rakuten Securities lo detalló en su aviso: sus correos no incluyen enlaces y la compañía no pide por teléfono datos personales ni de acceso. Ante un contacto sospechoso, recomendó no abrir los enlaces ni responder con información personal.
La regla práctica que se desprende de ese aviso es entrar siempre al servicio escribiendo la dirección oficial o desde la app, y no desde un enlace recibido. Las cuentas bancarias y de inversión merecen revisión adicional: Rakuten permite a sus clientes suspender de forma temporal las operaciones y los retiros desde el área de seguridad de su sitio web.
Rakuten Securities indicó que seguirá investigando la causa y el alcance del incidente, y que avisará de forma individual a los clientes cuyos datos fueron afectados.
COMPARTIR:
Notas Relacionadas
ESTUDIANTES DE PAREDITAS REPRESENTARÁN A SAN CARLOS EN LA FERIA NACIONAL DE CIENCIAS
Alumnos de quinto grado de la Escuela N° 1-064 Río Negro participarán del encuentro nacional de Ciencias y Tecnología / Ingeniería, que se desarrollará del 22 al 27 de noviembre en Córdoba.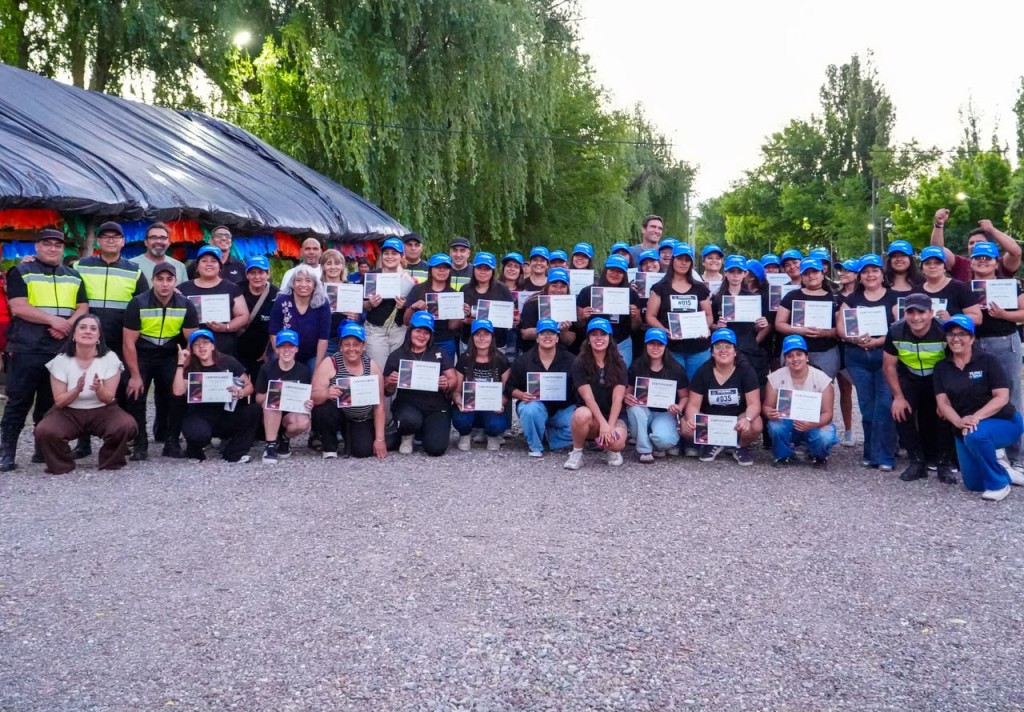
Mujeres al Volante alcanzó las 6.681 egresadas en Tunuyán
La Municipalidad de Tunuyán realizó la entrega de certificados a las participantes de una nueva edición del programa Mujeres al Volante, correspondiente al segundo período de formación del año. Las egresadas pertenecen a Tunuyán Centro, Colonia Las Rosas y La Pintada, y culminaron un proceso de capacitación teórica y práctica orientado a la obtención de la Licencia Nacional de Conducir. Con esta nueva cohorte, el programa alcanza un total de 6.681 mujeres capacitadas desde su creación.
DEL DICHO AL HECHO: ORIGEN DE LA PALABRA CHICLE
La palabra chicle proviene del término náhuatl tzictli, que significa "cosa pegajosa", y se asocia también con la voz maya sicté (vinculada a la savia o resina extraída del árbol chicozapote y al acto de masticar).• Raíz prehispánica: En Mesoamérica, mayas y aztecas extraían la savia o goma del tronco del chicozapote (Manilkara zapota), un árbol nativo de México y Centroamérica.
• Uso antiguo: Se empleaba para limpiar dientes y refrescar la boca (incluso en contextos ceremoniales), calmar el hambre o la sed, aumentar la salivación y unir objetos.
• Adaptación: Los españoles adaptaron el vocablo indígena al español como chicle, y más tarde su comercialización moderna impulsó su difusión global.
| OFICIAL COMPRA | OFICIAL VENTA |
|---|---|
|
$ 1.557,11
-$ 0,01 |
$ 1.600,98
+$ 2,51 |
| BLUE COMPRA | BLUE VENTA |
|
$ 1.625,00
Igual |
$ 1.657,00
Igual |