30 de abril de 2025
Una broma viral que disparó dudas: ¿se puede robar dinero con sólo acercarse a celulares y tarjetas contactless?

Una escena grabada en plena calle se volvió tendencia y reabrió el debate sobre los sistemas sin código
Un profesional del sector de seguridad de un banco que opera en Argentina explicó que, para realizar un cobro, incluso uno sin contacto, se necesita contar con un POS habilitado que esté vinculado a una cuenta destino de fondos. Es decir, cualquier intento de concretar una transacción debe pasar por un circuito formal y registrable. Lo que significa que sÃ, el fraude es técnicamente es posible aunque con bemoles.
Las tarjetas fÃsicas, en cambio, no tienen mecanismo de bloqueo por defecto. Por eso, frente a un lector NFC, podrÃan transmitir información sin que el titular se dé cuenta. Este es uno de los puntos por los que algunas personas eligen utilizar billeteras con protección RFID.
El informe también descartó la posibilidad de realizar una clonación o extracción de datos sensibles a través de un lector oculto. Según Thales, la comunicación entre la tarjeta y el lector se da mediante un protocolo cifrado que permite generar un código único para cada transacción. Ese código no puede repetirse ni reutilizarse. Además, ningún lector que no esté asociado a un adquirente autorizado puede canalizar una operación de forma válida.
El sistema de tarjetas que utilizan este estándar se conoce como EMV (siglas de Europay, Mastercard y Visa). Este modelo reemplazó a las tarjetas con banda magnética porque incluye un chip con capacidad de realizar procesos criptográficos complejos. En cada transacción, la tarjeta utiliza una clave privada para generar un código único, y el lector la valida con una clave pública almacenada en el sistema.Además, Mastercard recordó que las tarjetas fÃsicas tienen lÃmites de monto para las operaciones sin PIN. Después de un número determinado de compras seguidas, el sistema bloquea los pagos contactless y solicita insertar el chip con validación por código.
En cuanto a la responsabilidad ante un uso no autorizado, Mastercard ratificó que los usuarios cuentan con protección por responsabilidad cero, siempre que notifiquen al banco la pérdida o robo de la tarjeta.La firma Equifax, especializada en monitoreo de crédito, abordó el crecimiento del uso de pagos contactless y las dudas sobre su seguridad. En el Reino Unido, los pagos sin contacto superaron en volumen a los pagos con chip y PIN. En ese contexto, Equifax reconoció que los casos de fraude con tarjetas contactless se duplicaron en 2018, aunque explicó que el impacto económico total fue bajo, ya que las tarjetas tienen topes por operación.Para minimizar riesgos, Equifax aconsejó no guardar tarjetas en bolsos externos o mochilas abiertas, evitar que terceros manipulen la tarjeta y monitorear con frecuencia los estados de cuenta. También recomendó el uso de billeteras con bloqueadores de RFID como una medida adicional de protección.
En los últimos años, surgieron modelos de billeteras y tarjeteros que incorporan pantallas o bloqueadores de radiofrecuencia. Estas billeteras están diseñadas para impedir que un lector NFC no autorizado capte las señales emitidas por los chips de tarjetas sin contacto.A partir de 1999, un laboratorio del Massachusetts Institute of Technology (MIT) desarrolló etiquetas con un código único (EPC) que se transmite por medio de una antena. Esta tecnologÃa migró luego al ámbito financiero, en tarjetas de crédito y débito con chip.
Las billeteras RFID están fabricadas con materiales que impiden el paso de las ondas electromagnéticas. Algunos modelos utilizan papel de aluminio, PET o interiores metálicos que bloquean las señales. Estas fundas pueden evitar tanto la desmagnetización del chip como la lectura externa. En el mercado argentino, este tipo de billeteras se consigue en tiendas especializadas y plataformas de e-commerce.
COMPARTIR:
Notas Relacionadas
ESTUDIANTES DE PAREDITAS REPRESENTARÁN A SAN CARLOS EN LA FERIA NACIONAL DE CIENCIAS
Alumnos de quinto grado de la Escuela N° 1-064 Río Negro participarán del encuentro nacional de Ciencias y Tecnología / Ingeniería, que se desarrollará del 22 al 27 de noviembre en Córdoba.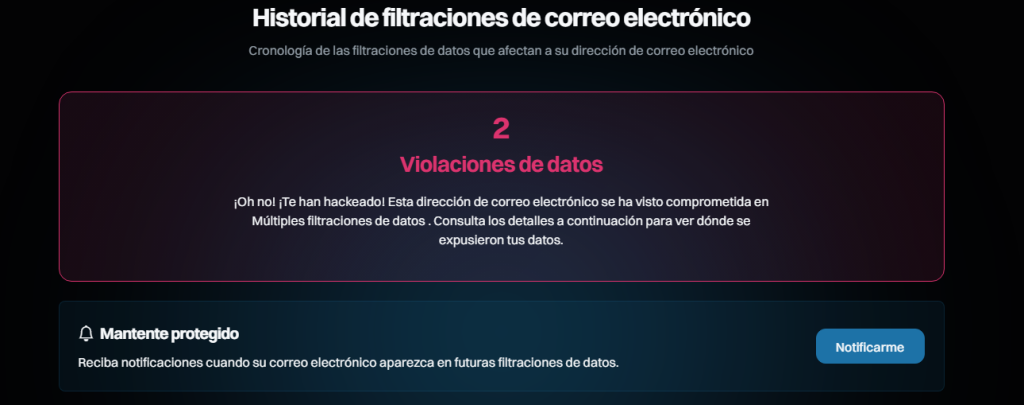
Cómo saber si tus datos se filtraron y qué hacer paso a paso para proteger tus cuentas: NOS HACKEARON
Un buscador gratuito indica si un correo apareció en hackeos conocidos; después conviene renovar contraseñas, activar un segundo control de acceso y desconfiar de mensajes que mencionen el incidenteCuando una empresa informa que sus sistemas fueron vulnerados, el aviso rara vez llega con instrucciones claras para el usuario. Existe un orden sencillo de acciones: comprobar si el correo aparece en una filtración conocida, cambiar las claves afectadas, activar una segunda verificación al iniciar sesión y desconfiar de los mensajes que sigan al incidente.
El caso más reciente es el de Rakuten Securities, la firma de inversión japonesa. En un comunicado del 17 de noviembre, la compañía informó que un tercero accedió sin autorización a un entorno de pruebas el 11 de noviembre. Detectó el problema el 16 de noviembre y bloqueó el acceso.
Hicimos la comprobación en la página con nuestro mail y resultó positivo el hackeo adjuntamos captura de pantalla. Fuente Netfan
De dormir en la calle a subir las escaleras hacia la victoria: la historia detrás de 'Rocky' que Peter Farrelly convirtió en película
Un actor sin dinero, un perro sin hogar y un guion escrito frenéticamente luego de ver una pelea de Muhammad Ali. 'I Play Rocky' relata el ascenso de Sylvester Stallone hacia el Oscar
| OFICIAL COMPRA | OFICIAL VENTA |
|---|---|
|
$ 1.578,98
+$ 21,86 |
$ 1.628,17
+$ 29,70 |
| BLUE COMPRA | BLUE VENTA |
|
$ 1.660,00
+$ 35,00 |
$ 1.692,00
+$ 35,00 |