Encontrá noticias, entrevistas, categorías y contenidos publicados
en Quimera Digital.
Presioná
ESC
para cerrar
3 de enero de 2023
¡Muchachos! El emir de Qatar llegó con su yate al puerto de La Plata
Tamim bin Hamad Al Thani, uno de los hombres más ricos del mundo, arribó este lunes a la tarde al puerto de La Plata a bordo del yate que rentó en Rio de Janeiro. En otra nave similar lo acompañan un grupo de amigos.
El Aquarius, 94 metros de eslora y 14 de manga, a un par de millas de La Plata. El emir, que hace dos semanas le entregaba la Copa del Mundo a nuestro capital Lionel Messi, parece que se tentó con conocer más de la Argentina, tierra de campeones.
La Copa para el Mejor Jugador va de las manos del emir a las de Leo. (Foto: Fernando Gens)
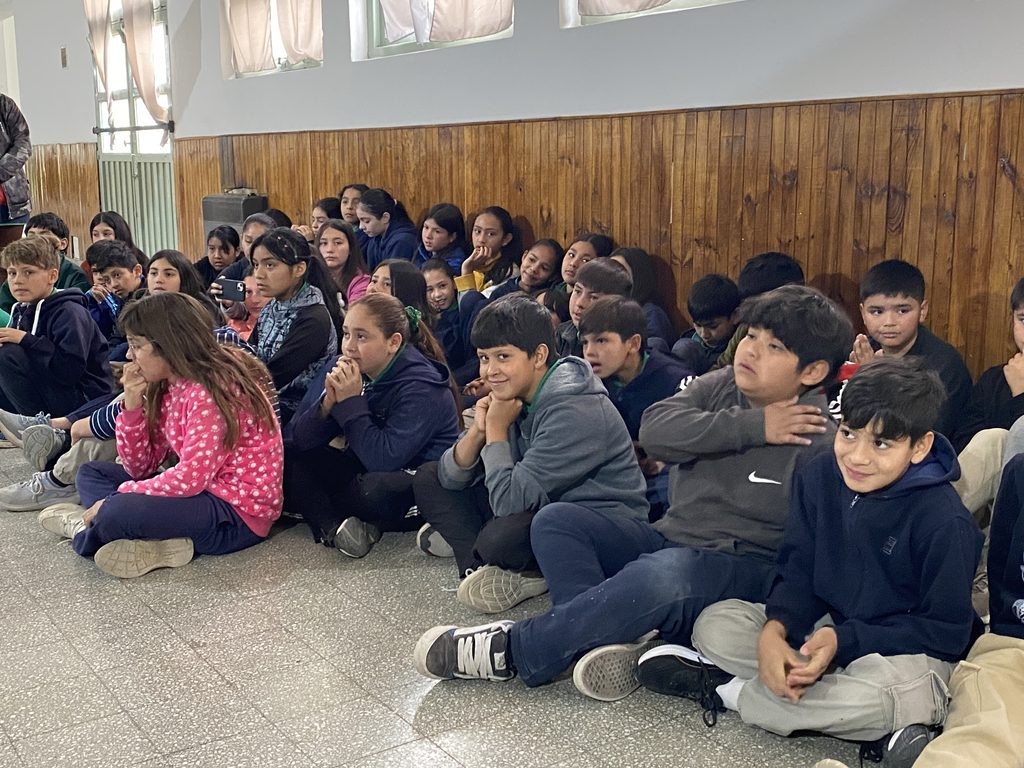
Alumnos de quinto grado de la Escuela N° 1-064 Río Negro participarán del encuentro nacional de Ciencias y Tecnología / Ingeniería, que se desarrollará del 22 al 27 de noviembre en Córdoba.
Un buscador gratuito indica si un correo apareció en hackeos conocidos; después conviene renovar contraseñas, activar un segundo control de acceso y desconfiar de mensajes que mencionen el incidente
Cuando una empresa informa que sus sistemas fueron vulnerados, el aviso rara vez llega con instrucciones claras para el usuario. Existe un orden sencillo de acciones: comprobar si el correo aparece en una filtración conocida, cambiar las claves afectadas, activar una segunda verificación al iniciar sesión y desconfiar de los mensajes que sigan al incidente.
El caso más reciente es el de Rakuten Securities, la firma de inversión japonesa. En un comunicado del 17 de noviembre, la compañía informó que un tercero accedió sin autorización a un entorno de pruebas el 11 de noviembre. Detectó el problema el 16 de noviembre y bloqueó el acceso.
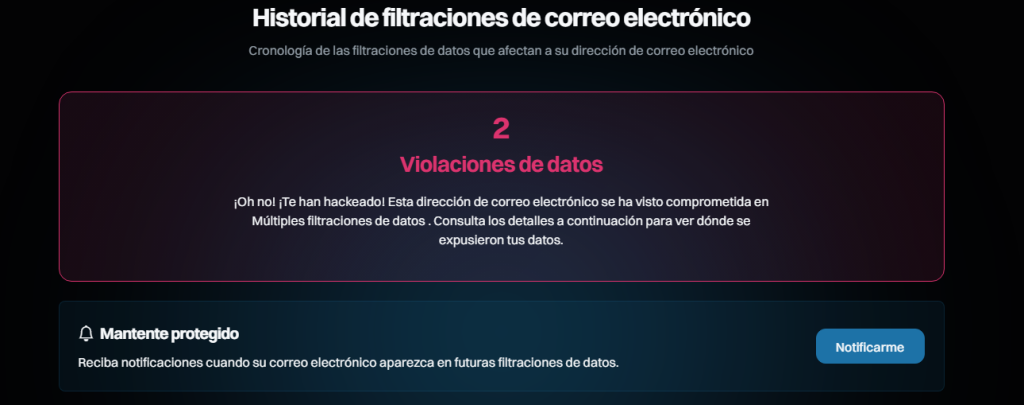
Hicimos la comprobación en la página con nuestro mail y resultó positivo el hackeo adjuntamos captura de pantalla.
Fuente Netfan
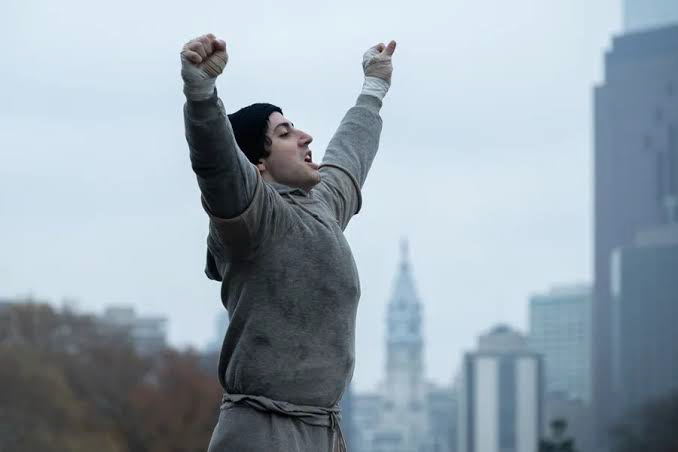
Un actor sin dinero, un perro sin hogar y un guion escrito frenéticamente luego de ver una pelea de Muhammad Ali. 'I Play Rocky' relata el ascenso de Sylvester Stallone hacia el Oscar